Search for:
PEDIU PARA SAIR! Jensen Huang renuncia à Nvidia e provoca turbulência no mundo da inteligência artificial

Saída inesperada do fundador e CEO da gigante dos chips acontece em meio a uma crise envolvendo denúncias sobre sua vida pessoal e possíveis riscos à segurança nacional dos Estados Unidos.

12 de novembro de 2026 | Tecnologia e negócios

O mundo da tecnologia foi surpreendido nesta quinta-feira (12) com uma notícia de enorme repercussão: Jensen Huang renunciou ao cargo de CEO da Nvidia, empresa que ajudou a fundar e transformou numa das maiores potências mundiais da inteligência artificial.

A decisão encerra uma trajetória de 33 anos à frente da companhia e acontece num momento delicado, marcado por denúncias, investigações e preocupações de investidores sobre o futuro da empresa.

O que aconteceu?

A Nvidia confirmou oficialmente a saída de Huang, cuja renúncia foi aceita pelo conselho de administração em 11 de novembro, com efeito imediato.

A decisão ocorreu após uma série de reportagens envolvendo supostos relacionamentos extraconjugais do executivo. Um dos casos levantou preocupações de segurança nacional, devido a suspeitas das autoridades americanas sobre possíveis ligações de uma empresária chinesa com serviços de inteligência de Pequim.

No dia 8 de novembro, a Nvidia já havia anunciado uma investigação independente para avaliar os riscos relacionados ao caso. Na ocasião, a empresa afirmou não ter motivos para acreditar que informações confidenciais ou a segurança nacional tivessem sido comprometidas.

É importante destacar que as suspeitas de espionagem não representam, por si só, comprovação de vazamento de informações.

Quem assume o comando da Nvidia?

Com a saída de Huang, Colette Kress, até então diretora financeira da companhia, assumiu interinamente o cargo de CEO.

Kress possui ampla experiência na administração da Nvidia e terá a responsabilidade de conduzir a empresa durante a busca por um sucessor definitivo.

O conselho também anunciou Harvey Jones como seu novo presidente, numa tentativa de reorganizar a liderança e transmitir estabilidade ao mercado.

Mercado reage com preocupação

A saída de Jensen Huang provocou forte reação entre os investidores.

As ações da Nvidia chegaram a cair mais de 10% nas negociações anteriores à abertura do mercado, demonstrando a preocupação com os possíveis efeitos da mudança de liderança.

O impacto vai além da bolsa de valores. A Nvidia ocupa uma posição estratégica no desenvolvimento de chips utilizados por empresas de inteligência artificial, centros de dados e grandes plataformas tecnológicas.

Durante anos, Huang foi o principal rosto dessa transformação, tornando-se uma das figuras mais influentes do setor.

E agora, o que acontece com a inteligência artificial?

A saída do executivo levanta uma pergunta importante: a Nvidia conseguirá manter o mesmo ritmo de inovação sem o seu fundador no comando?

Embora a empresa possua equipes de engenharia, contratos e projetos consolidados, a liderança de Huang foi fundamental para estabelecer a estratégia que colocou a Nvidia no centro da revolução da IA.

A companhia afirma que pretende manter suas operações, compromissos com clientes e planos de desenvolvimento de produtos sem interrupções.

Ainda assim, investidores e concorrentes acompanharão de perto a transição.

O fim de uma era

Jensen Huang deixa a direção da Nvidia num dos momentos mais importantes da história da companhia.

A empresa que começou desenvolvendo processadores gráficos para computadores tornou-se peça fundamental da infraestrutura tecnológica utilizada para criar e executar sistemas avançados de inteligência artificial.

Sua saída representa uma mudança histórica, mas não significa necessariamente o fim do crescimento da Nvidia.

Uma coisa é certa: o homem que ajudou a transformar a Nvidia numa potência mundial deixou o comando, e agora o mercado quer saber quem será capaz de ocupar seu lugar.

O futuro da companhia dependerá não apenas da escolha de um novo CEO, mas também da capacidade de preservar a confiança dos investidores, a inovação tecnológica e sua posição de liderança no setor de inteligência artificial.

O próximo ciberataque pode começar onde ninguém suspeita

Ciberataques a equipamentos ligados à Internet afetam empresas europeias e revelam uma realidade preocupante: a vulnerabilidade de uma organização pode estar muito além dos seus computadores.

Por Combitecnci | 9 de novembro de 2026

Introdução: quando um equipamento comum se torna um alvo

Quando pensamos em ciberataques, associamos normalmente o problema ao roubo de dados, ao bloqueio de computadores ou à invasão de sistemas informáticos.

Mas e quando um ataque digital consegue comprometer equipamentos físicos essenciais ao funcionamento de uma empresa?

Foi precisamente isso que aconteceu recentemente em vários países europeus.

Durante outubro e novembro de 2026, sistemas de refrigeração de supermercados foram afetados por incidentes de cibersegurança que permitiram manipular remotamente o funcionamento de equipamentos.

O resultado foi a subida anormal das temperaturas, a perda de produtos e a perturbação de operações comerciais.

O caso demonstra que a cibersegurança deixou de ser uma preocupação exclusiva dos departamentos de informática. É uma questão de continuidade e proteção do negócio.

1. O que aconteceu na Europa?

Na madrugada de 2 de novembro de 2026, várias cadeias de supermercados europeias registaram alterações anormais no funcionamento dos seus sistemas de refrigeração.

Segundo a Euronews, foram comunicadas perturbações em estabelecimentos de pelo menos nove países, incluindo:

  • Portugal
  • Bélgica
  • Luxemburgo
  • Suécia
  • Irlanda
  • Finlândia
  • Estónia
  • Itália
  • Países Baixos

Os atacantes conseguiram, em determinados sistemas, alterar parâmetros de temperatura e ativar modos de descongelação, comprometendo a conservação dos alimentos.

A situação não foi isolada. Em outubro, centenas de estabelecimentos em França já tinham enfrentado incidentes semelhantes.

A dimensão do problema levou a Agência da União Europeia para a Cibersegurança (ENISA), a Comissão Europeia e outras entidades europeias a emitir, em 4 de novembro, uma declaração conjunta recomendando medidas urgentes de mitigação.

O que começou por parecer uma falha técnica localizada transformou-se num alerta de cibersegurança com dimensão europeia.

Fontes: Euronews [1] e ENISA [2].

2. Portugal também foi afetado

Os incidentes não aconteceram apenas noutros países.

Em Portugal, o Grupo Os Mosqueteiros confirmou que sete supermercados Intermarché foram afetados por problemas nos sistemas de refrigeração associados a um ciberataque.

Segundo declarações da Associação Portuguesa de Empresas de Distribuição (APED), divulgadas pelo Observador, quatro estabelecimentos não registaram danos na mercadoria, enquanto três sofreram perda total de mercadoria.

As informações disponíveis apontavam para o possível envolvimento de um prestador de serviços externo responsável pela gestão dos sistemas de refrigeração.

Este detalhe merece especial atenção.

Uma empresa pode sofrer as consequências de um ataque mesmo quando o ponto de entrada se encontra num sistema gerido por um fornecedor externo.

Por isso, a segurança dos parceiros tecnológicos deve fazer parte da estratégia de proteção de qualquer organização.

Fontes: Euronews [1] e Observador [3].

3. Como é possível atacar um equipamento de refrigeração?

A resposta está na crescente ligação dos equipamentos físicos aos sistemas digitais.

Atualmente, muitas organizações utilizam tecnologias conectadas para monitorizar e controlar equipamentos à distância.

Entre os exemplos mais comuns estão sistemas de climatização, videovigilância, controlo de acessos, sensores industriais e equipamentos de refrigeração.

Estas tecnologias integram o universo da Internet das Coisas (IoT) e, quando utilizadas para controlar processos físicos e industriais, da Tecnologia Operacional (OT).

A conectividade permite recolher dados em tempo real, antecipar avarias e realizar manutenção remota.

No entanto, também cria novos pontos de exposição.

Como surge o risco?

Imagine um equipamento industrial com um sistema de controlo acessível remotamente.

Se esse sistema estiver exposto à Internet e apresentar falhas de segurança, como credenciais fracas ou software desatualizado, poderá ser encontrado e comprometido por um atacante.

Dependendo das permissões obtidas, o invasor poderá alterar configurações, interromper funções ou modificar parâmetros operacionais.

Nos incidentes europeus, foram identificados problemas relacionados com controladores remotos de refrigeração, incluindo equipamentos das famílias Danfoss AK-SM e AK-SC, entre outros.

O CERT-FR, organismo francês de resposta a incidentes de cibersegurança, confirmou comprometimentos em controladores de refrigeração e alertou para os riscos da exposição direta das interfaces de gestão à Internet.

É importante distinguir os riscos identificados da investigação aos ataques: embora existam evidências de sistemas vulneráveis e expostos, o método exato utilizado em todos os incidentes e a identidade dos responsáveis ainda não foram definitivamente estabelecidos pelas autoridades.

Fontes: CERT-FR [4], Reuters [5] e Euronews [6].

4. Quais são as principais vulnerabilidades?

Os incidentes evidenciam vários problemas de segurança que continuam presentes em muitas infraestruturas empresariais.

Credenciais de acesso fracas

A utilização de palavras-passe simples, partilhadas ou predefinidas pelo fabricante pode facilitar o acesso não autorizado.

Equipamentos expostos à Internet

Sistemas de gestão diretamente acessíveis através da Internet ficam mais expostos a tentativas de intrusão.

Software e firmware desatualizados

A ausência de atualizações pode manter vulnerabilidades conhecidas em equipamentos que continuam em funcionamento durante muitos anos.

Falta de segmentação da rede

Quando dispositivos operacionais e sistemas administrativos partilham a mesma rede sem isolamento adequado, uma falha pode aumentar a exposição de outros recursos.

Acessos remotos de terceiros sem controlo suficiente

A manutenção externa é frequentemente necessária, mas deve utilizar ligações seguras, permissões limitadas e mecanismos de monitorização.

Estes riscos são amplamente reconhecidos pelo CERT-FR e pelo National Cyber Security Centre (NCSC) britânico nas suas recomendações para sistemas operacionais conectados.

Fontes: CERT-FR [4] e NCSC [7].

5. O verdadeiro impacto vai muito além da informática

Um ciberataque nem sempre tem como principal objetivo roubar informação.

Em determinadas situações, o alvo é a própria capacidade de funcionamento da empresa.

As consequências podem incluir:

  • Interrupção operacional: equipamentos deixam de funcionar corretamente e processos essenciais ficam comprometidos.
  • Prejuízos financeiros: perda de mercadorias, custos de recuperação e paralisação das atividades.
  • Riscos de segurança: alterações em equipamentos físicos podem afetar condições de conservação, produção ou funcionamento.
  • Danos reputacionais: incidentes recorrentes podem reduzir a confiança dos clientes e parceiros.
  • Dependência tecnológica: falhas em sistemas de fornecedores podem afetar várias organizações simultaneamente.

O caso dos supermercados europeus demonstra que um incidente digital pode produzir consequências físicas e económicas imediatas.

E esta realidade não se limita ao setor alimentar.

Organizações industriais, unidades de saúde, armazéns, hotéis, edifícios inteligentes e empresas de serviços também podem depender de equipamentos conectados para assegurar a continuidade das suas operações.

6. Como podem as empresas proteger-se?

A prevenção exige uma abordagem integrada, que considere simultaneamente os sistemas informáticos tradicionais e os equipamentos operacionais.

1. Identificar todos os dispositivos conectados

É essencial manter um inventário atualizado de routers, switches, câmaras, sensores, controladores, sistemas de acesso e restantes equipamentos ligados à rede.

Uma organização não consegue proteger adequadamente aquilo que desconhece.

2. Segmentar as redes

Separar os sistemas administrativos dos equipamentos operacionais ajuda a reduzir a propagação de incidentes.

A comunicação entre diferentes segmentos deve ser limitada ao estritamente necessário.

3. Proteger os acessos remotos

As interfaces de administração não devem estar diretamente expostas à Internet sem mecanismos de proteção adequados.

Sempre que necessário, devem ser utilizadas soluções de acesso remoto seguro, com autenticação multifator, controlo de permissões e monitorização.

4. Atualizar e configurar corretamente os equipamentos

As organizações devem acompanhar os avisos de segurança dos fabricantes, substituir credenciais predefinidas e aplicar atualizações de firmware.

Nos sistemas operacionais, as atualizações devem ser planeadas e validadas para evitar interrupções inesperadas.

5. Monitorizar continuamente

A deteção de acessos suspeitos, alterações de configuração e comportamentos anormais pode permitir uma resposta mais rápida.

Os alertas operacionais devem complementar a monitorização de cibersegurança.

6. Avaliar os fornecedores externos

Os parceiros com acesso aos sistemas críticos devem cumprir requisitos claros de segurança.

É importante conhecer os acessos concedidos, as responsabilidades de manutenção e os procedimentos de resposta a incidentes.

7. Preparar um plano de resposta e continuidade

Mesmo com medidas preventivas, nenhuma infraestrutura está completamente isenta de riscos.

A empresa deve saber como isolar equipamentos afetados, preservar informação relevante, recuperar configurações e manter os serviços essenciais em segurança.

Estas recomendações estão alinhadas com as orientações do NCSC e do CERT-FR para a proteção de ambientes de tecnologia operacional.

Fontes: CERT-FR [4] e NCSC [7].

7. A principal lição para as empresas

Os incidentes europeus demonstram uma mudança importante na forma como devemos compreender a cibersegurança.

Já não basta proteger computadores, servidores e contas de correio eletrónico.

É necessário avaliar a segurança de todos os sistemas que dependem de conectividade, especialmente quando desempenham funções essenciais.

Um equipamento aparentemente secundário pode representar um ponto crítico de exposição.

Por isso, três perguntas devem fazer parte da avaliação de segurança de qualquer organização:

Sabemos exatamente que equipamentos estão ligados à nossa rede?

Conhecemos quem tem acesso remoto a esses sistemas?

Estamos preparados para continuar a operar caso um desses equipamentos seja comprometido?

As respostas ajudam a compreender o verdadeiro nível de preparação da empresa.

Conclusão: a segurança começa antes do ataque

Os recentes incidentes na Europa são um alerta para empresas de todas as dimensões.

A transformação digital trouxe eficiência, automatização e novas possibilidades de gestão. Mas também exige responsabilidade na proteção das infraestruturas tecnológicas.

A segurança deve acompanhar todo o ciclo de vida dos equipamentos, desde a instalação e configuração até à manutenção e substituição.

Na Combitecnci, defendemos que a cibersegurança deve ser encarada como parte essencial da continuidade do negócio, e não apenas como uma reação a incidentes.

Porque uma infraestrutura verdadeiramente segura não depende apenas de tecnologia. Depende de prevenção, boas práticas e acompanhamento contínuo.

O próximo ciberataque pode começar onde ninguém suspeita. A prevenção começa onde existe consciência do risco.


Referências bibliográficas

[1] Euronews / AFP (2026, 3 de novembro). Que países da Europa foram afetados por ciberataques aos sistemas de refrigeração dos supermercados?

[2] ENISA – European Union Agency for Cybersecurity (2026, 4 de novembro). Joint statement on cyber incidents in refrigeration systems across the EU.

[3] Rocha, C., & Moreira, M. – Observador (2026, 2 de novembro). Ataque informático a sistemas de refrigeração afeta Intermarché em Portugal e dezenas de supermercados por toda a Europa.

[4] CERT-FR / ANSSI (2026, 12 de outubro; atualizado em 16 de outubro). Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération. Alerta CERTFR-2026-ALE-012.

[5] Fiorin, M., & Mikletic, Z. – Reuters (2026, 4 de novembro; atualizado em 5 de novembro). Why Europe’s supermarket fridges were easy targets.

[6] Benton, J. – Euronews (2026, 7 de novembro). Hackers probed Europe’s fridge systems weeks before cyberattacks. Who did it and what could they target next?

[7] NCSC – National Cyber Security Centre (2026). Secure connectivity principles for operational technology (OT).


Combitecnci | Tecnologia, Redes e Cibersegurança

Artigo informativo baseado em fontes públicas consultadas a 9 de novembro de 2026. As investigações relativas aos incidentes referidos poderão revelar novos elementos.

Quando uma falha pode parar toda uma rede de frigoríficos: o alerta que já chegou a Portugal

Ciberataques a sistemas de refrigeração estão a afetar supermercados europeus, incluindo estabelecimentos portugueses. O que aconteceu, como é possível controlar frigoríficos à distância e o que podem as empresas fazer para reduzir este risco?

Combitecnic | 4 de novembro de 2026

1. Quando um ciberataque deixa de ser apenas um problema informático

Durante muito tempo, os ciberataques foram associados sobretudo ao roubo de dados, à indisponibilidade de websites ou ao bloqueio de computadores.

Contudo, a crescente digitalização das empresas trouxe um novo desafio: os ataques informáticos podem interferir diretamente com equipamentos físicos.

Foi precisamente isso que aconteceu em vários supermercados europeus, onde sistemas de refrigeração foram comprometidos, provocando alterações de temperatura, descongelação de produtos e prejuízos económicos.

O incidente demonstra que a cibersegurança já não diz respeito apenas à proteção da informação. Está também relacionada com a continuidade operacional, a segurança alimentar e a fiabilidade de equipamentos essenciais.

Um frigorífico ligado à Internet pode representar uma vulnerabilidade informática com consequências no mundo físico.

2. O que aconteceu nos supermercados europeus?

Em outubro de 2026, centenas de supermercados em França foram afetados por ataques informáticos dirigidos aos seus sistemas de refrigeração.

A 12 de outubro, o CERT-FR, organismo francês de resposta a incidentes de cibersegurança, publicou um alerta sobre o comprometimento de controladores remotos utilizados em instalações frigoríficas.

Entre os equipamentos identificados encontravam-se sistemas das famílias Danfoss AK-SM, Danfoss AK-SC, Copeland XWEB e Dixell XWEB.

Poucas semanas depois, em 2 de novembro de 2026, registou-se uma nova vaga de incidentes em diferentes países europeus, incluindo Bélgica, Suécia, Países Baixos, Irlanda, Luxemburgo, Estónia e Portugal.

Em diversos estabelecimentos, os sistemas de refrigeração apresentaram temperaturas anormalmente elevadas.

Segundo a Reuters, uma loja da cadeia ICA, na Suécia, relatou que os seus congeladores atingiram temperaturas indicadas de 50 °C, provocando a perda dos produtos armazenados.

O caso português

Em Portugal, o Grupo Mosqueteiros confirmou que sete supermercados Intermarché foram afetados por um incidente informático relacionado com os sistemas de refrigeração.

De acordo com informações divulgadas pela agência Lusa, o ataque terá visado um prestador de serviços externo responsável pela gestão desses equipamentos.

A Associação Portuguesa de Empresas de Distribuição (APED) confirmou que três das sete lojas sofreram prejuízos e perdas de produtos, destinados a destruição.

O Grupo Mosqueteiros indicou que foram acionados procedimentos para minimizar o impacto, assegurando que a cadeia de abastecimento não tinha sido afetada e que estavam garantidas as condições de segurança alimentar.

Estes acontecimentos mostram que as consequências de um incidente informático podem ultrapassar os sistemas digitais e afetar diretamente a atividade comercial.

Fontes: Lusa/ECO [1], Euronews [2] e CERT-FR [3].

3. Como é possível atacar um frigorífico através da Internet?

Os equipamentos modernos de refrigeração comercial podem integrar sistemas eletrónicos de supervisão e controlo.

Estes sistemas permitem centralizar várias funções, como:

  • Monitorização das temperaturas em tempo real;
  • Configuração de parâmetros de funcionamento;
  • Gestão de ciclos de descongelação;
  • Deteção e comunicação de avarias;
  • Registo histórico das temperaturas;
  • Acesso remoto para manutenção técnica.

Esta tecnologia permite melhorar a eficiência energética, identificar problemas e reduzir deslocações de técnicos.

No entanto, a conectividade também cria novas possibilidades de ataque.

Quando uma interface de gestão está acessível através da Internet sem mecanismos de proteção adequados, pode tornar-se um ponto de entrada para utilizadores não autorizados.

Um atacante que obtenha acesso ao sistema poderá, dependendo do equipamento e das permissões disponíveis, alterar parâmetros operacionais, interferir com alarmes ou modificar os ciclos de descongelação.

O perigo dos ciclos de descongelação

Os equipamentos frigoríficos utilizam ciclos de descongelação para remover a acumulação de gelo em determinados componentes.

Trata-se de uma função normal e necessária ao funcionamento de muitos sistemas.

Contudo, quando essa função é ativada indevidamente ou mantida durante períodos excessivos, a temperatura pode subir para valores incompatíveis com a conservação dos alimentos.

Segundo informações recolhidas pela Euronews junto de especialistas do setor, alguns dos ataques registados na Bélgica envolveram precisamente a ativação remota do modo de descongelação.

O problema não exige necessariamente que alguém desligue fisicamente os frigoríficos. Em determinados sistemas, basta que os controlos digitais sejam comprometidos.

Importa esclarecer que nem todos os frigoríficos estão ligados à Internet, nem todos dependem de um controlador central para manter a refrigeração. O risco concreto varia conforme a arquitetura, os equipamentos e os mecanismos de segurança instalados.

Fontes: CERT-FR [3] e Euronews [4].

4. Porque são estes sistemas vulneráveis?

A ligação de equipamentos industriais e comerciais às redes informáticas trouxe benefícios operacionais, mas também introduziu desafios de segurança.

O National Institute of Standards and Technology (NIST) identifica a proteção da Tecnologia Operacional, habitualmente designada por OT (Operational Technology), como uma área que exige medidas próprias de cibersegurança.

Ao contrário dos sistemas informáticos tradicionais, a tecnologia operacional interage com processos físicos, incluindo equipamentos de climatização, refrigeração e automação.

Entre os principais fatores de risco encontram-se:

Equipamentos com software desatualizado

Alguns controladores permanecem em funcionamento durante muitos anos, mesmo depois de deixarem de receber atualizações de segurança. Vulnerabilidades conhecidas podem continuar exploráveis.

Interfaces de gestão expostas à Internet

A disponibilização direta de painéis de administração na Internet aumenta significativamente a superfície de ataque.

Palavras-passe fracas ou predefinidas

A utilização de credenciais partilhadas, previsíveis ou não alteradas após a instalação facilita acessos indevidos.

Ausência de separação entre redes

Quando os equipamentos de refrigeração partilham a mesma infraestrutura de rede com computadores administrativos ou outros dispositivos, um incidente pode ter consequências mais abrangentes.

Dependência de fornecedores externos

Empresas de manutenção necessitam frequentemente de acesso remoto aos controladores. Se estes acessos não forem devidamente geridos e protegidos, podem tornar-se pontos de vulnerabilidade.

Uma investigação da empresa de cibersegurança Forescout, divulgada pela Euronews em outubro e novembro de 2026, identificou quase 13 mil serviços de gestão de refrigeração acessíveis na Internet, distribuídos por 99 países e territórios.

Estes números não significam que todos os sistemas estejam comprometidos, mas demonstram a dimensão da exposição.

Fontes: NIST [5] e Euronews [4].

5. As consequências podem ir muito além da perda de produtos

O impacto de um ciberataque à refrigeração depende da duração do incidente, do tipo de produtos armazenados, das temperaturas atingidas e da capacidade de resposta.

Prejuízos económicos

Quando as temperaturas ultrapassam os limites seguros, os estabelecimentos podem ser obrigados a retirar ou destruir mercadorias.

Produtos congelados, carnes, pescado, lacticínios e outros alimentos perecíveis podem representar perdas consideráveis.

Riscos para a segurança alimentar

A conservação adequada dos alimentos depende da manutenção das condições de temperatura exigidas para cada produto.

Uma interrupção ou alteração significativa da cadeia de frio pode aumentar os riscos microbiológicos e comprometer a segurança dos géneros alimentícios.

Nem toda a subida momentânea de temperatura implica automaticamente a destruição dos produtos. A decisão deve resultar de uma avaliação técnica e de segurança alimentar, tendo em conta os registos disponíveis, os limites aplicáveis e os procedimentos de autocontrolo.

Interrupção da atividade

A necessidade de avaliar equipamentos, retirar produtos e recuperar sistemas pode perturbar o funcionamento normal de um estabelecimento.

Danos reputacionais

A confiança dos consumidores é fundamental para qualquer empresa alimentar. Incidentes que afetem a conservação dos produtos podem comprometer essa confiança.

Desperdício alimentar

Além dos prejuízos financeiros, a destruição de produtos representa desperdício de alimentos, recursos e energia utilizados ao longo de toda a cadeia de produção e distribuição.

6. Como proteger uma rede de frigoríficos contra ciberataques?

Não existe uma medida única capaz de eliminar todos os riscos.

A abordagem mais eficaz passa pela implementação de várias camadas de segurança, combinando proteção informática, manutenção técnica e procedimentos operacionais.

6.1. Eliminar acessos diretos desnecessários à Internet

Os controladores de refrigeração não devem disponibilizar interfaces de administração diretamente na Internet pública.

O acesso remoto deve ser estabelecido através de ligações seguras, devidamente controladas e limitadas às pessoas autorizadas.

Esta é uma das principais recomendações do alerta CERTFR-2026-ALE-012, publicado pelas autoridades francesas.

6.2. Separar a rede dos equipamentos da rede administrativa

Os sistemas de refrigeração devem, sempre que tecnicamente viável, estar isolados dos computadores de escritório, sistemas de faturação, redes de convidados e restantes equipamentos não relacionados com a sua função.

A segmentação ajuda a limitar a propagação de incidentes.

6.3. Reforçar a autenticação

Os acessos devem utilizar credenciais individuais, palavras-passe robustas e autenticação multifator sempre que suportada.

É igualmente importante retirar acessos de técnicos ou fornecedores que já não necessitam deles.

6.4. Atualizar e inventariar os equipamentos

A empresa deve conhecer os modelos de controladores instalados, as versões de software e os respetivos ciclos de suporte.

As atualizações devem ser realizadas de acordo com as orientações dos fabricantes e em coordenação com os técnicos responsáveis pela refrigeração.

Os equipamentos sem suporte de segurança devem ser objeto de avaliação e de um plano de substituição ou mitigação.

6.5. Implementar alarmes independentes

Sempre que justificado pelo risco, a monitorização de temperaturas deve dispor de mecanismos independentes do sistema de controlo principal.

Assim, uma falha ou comprometimento do controlador não elimina necessariamente a capacidade de detetar uma situação perigosa.

6.6. Manter cópias de segurança das configurações

A recuperação de um controlador pode exigir a reposição de parâmetros técnicos essenciais.

Devem existir cópias seguras e verificadas das configurações e procedimentos de reposição, respeitando as recomendações do fabricante.

6.7. Criar um plano de continuidade operacional

A empresa deve definir previamente como atuar quando os sistemas de refrigeração deixam de funcionar corretamente.

O plano deve identificar responsáveis, contactos de emergência, procedimentos alternativos de monitorização, possibilidades de transferência de produtos e critérios para retomar a operação.

6.8. Testar periodicamente a resposta a incidentes

Um plano que nunca foi testado pode revelar falhas no momento em que é realmente necessário.

Os exercícios devem envolver as equipas de informática, manutenção frigorífica, operações e segurança alimentar.

Fontes: CERT-FR [3], NIST SP 800-82 Rev. 3 [5] e NIST Cybersecurity Framework 2.0 [6].

7. O que fazer quando se suspeita de um ataque?

Quando são detetadas alterações inesperadas de temperatura ou de parâmetros dos equipamentos, a rapidez da resposta é essencial.

A organização deve:

  1. Confirmar a situação: verificar as temperaturas reais através de medições fiáveis e identificar os equipamentos afetados.
  2. Acionar a equipa técnica: contactar os responsáveis pela manutenção frigorífica e pela infraestrutura informática.
  3. Conter o incidente: impedir acessos não autorizados, através de procedimentos coordenados que não coloquem em causa a operação segura dos equipamentos.
  4. Proteger os produtos: aplicar os procedimentos de segurança alimentar, incluindo a avaliação da conservação e eventual transferência para instalações adequadas.
  5. Preservar os registos: guardar evidências do incidente, alterações de configuração, alarmes e históricos de temperatura para permitir a investigação e a recuperação.

A reposição das configurações de fábrica ou o simples reinício de um equipamento não devem ser considerados, por si só, soluções definitivas.

O CERT-FR alerta que sistemas desatualizados ou permanentemente expostos à Internet podem voltar a ser comprometidos se a vulnerabilidade original não for corrigida.

8. Cibersegurança e legislação: que obrigações devem as empresas considerar?

A proteção das infraestruturas informáticas relacionadas com a conservação de alimentos deve ser analisada em conjunto com os requisitos de segurança alimentar.

Segurança alimentar

O Regulamento (CE) n.º 852/2004 estabelece regras gerais de higiene dos géneros alimentícios e reconhece a importância da manutenção da cadeia de frio.

A Direção-Geral de Alimentação e Veterinária (DGAV) recorda que os operadores devem assegurar condições adequadas de armazenamento a temperatura controlada e, quando necessário, mecanismos de controlo e registo dessas temperaturas.

Adicionalmente, o Regulamento (CE) n.º 37/2005 estabelece requisitos específicos de controlo e registo de temperatura para determinadas instalações e meios de transporte de alimentos ultracongelados, incluindo obrigações de conservação dos registos e algumas derrogações.

Cibersegurança e NIS2

A Diretiva (UE) 2022/2555, conhecida como NIS2, estabelece um quadro europeu de gestão dos riscos de cibersegurança.

Em Portugal, foi transposta pelo Decreto-Lei n.º 125/2025, de 4 de dezembro, cujo regime entrou em vigor em 3 de abril de 2026, com disposições sujeitas a calendários específicos de produção de efeitos.

O enquadramento abrange, entre outras atividades, determinadas empresas de distribuição grossista e de produção e transformação industrial de produtos alimentares, de acordo com os critérios legais aplicáveis.

Isto não significa que todos os supermercados estejam automaticamente abrangidos pelas mesmas obrigações. O enquadramento deve ser analisado caso a caso, considerando a atividade, a dimensão e as restantes condições previstas na lei.

Independentemente da obrigação legal específica, os incidentes recentes demonstram a importância de proteger os sistemas digitais que sustentam operações físicas essenciais.

Fontes: DGAV [7], Regulamentos europeus [8] e [9] e Decreto-Lei n.º 125/2025 [10].

9. A próxima falha pode não acontecer num computador

Os recentes ciberataques a supermercados europeus demonstram uma transformação importante no panorama das ameaças digitais.

Hoje, um sistema aparentemente secundário, como um controlador de refrigeração, pode representar um ponto crítico para a operação de uma empresa.

A dependência crescente de equipamentos conectados exige que a cibersegurança seja considerada desde a instalação e configuração até à manutenção e substituição dos sistemas.

A questão já não é apenas proteger dados. É proteger a capacidade de continuar a trabalhar.

No setor alimentar, onde uma falha pode traduzir-se em perda de mercadorias, interrupções operacionais e riscos para os consumidores, a prevenção deve fazer parte da estratégia empresarial.

A importância de uma infraestrutura informática segura

Na Combitecnic, acreditamos que a tecnologia deve contribuir para a segurança, eficiência e continuidade dos negócios.

A avaliação das redes, a proteção dos acessos remotos, a gestão de vulnerabilidades e os planos de recuperação são componentes fundamentais de uma infraestrutura informática preparada para enfrentar incidentes.

A colaboração entre especialistas de informática, fornecedores de refrigeração e responsáveis pela segurança alimentar permite construir uma abordagem mais sólida e adequada aos riscos de cada organização.

Porque uma simples vulnerabilidade digital pode ter consequências muito reais.

Combitecnic | Consultoria Informática · IT Consultant


Referências bibliográficas

[1] Lusa / ECO (2026, 2 de novembro). Ciberataque atinge sistemas de refrigeração de sete supermercados do Intermarché em Portugal.
https://eco.sapo.pt/2026/11/02/ciberataque-atinge-sete-supermercados-intermarche-em-portugal/

[2] Euronews (2026, 3 de novembro). Which countries in Europe have been hit by supermarket fridge cyber incidents?
https://www.euronews.com/2026/11/03/which-countries-in-europe-have-been-hit-by-supermarket-fridge-cyber-incidents

[3] CERT-FR / ANSSI (2026, 12 de outubro; atualizado a 16 de outubro). *Incident de sécurité ciblant les c

Meta condenada a pagar 25 mil milhões de dólares por mais de 43 milhões de violações de privacidade

Uma decisão judicial histórica nos Estados Unidos volta a colocar a Meta no centro da polémica sobre proteção de dados. O caso está relacionado com o escândalo Cambridge Analytica e levanta questões sobre a transparência das grandes plataformas digitais.

A Meta, empresa responsável pelo Facebook, Instagram e WhatsApp, foi condenada por um tribunal do estado norte-americano do Novo México a pagar 25 mil milhões de dólares, depois de um júri ter identificado mais de 43 milhões de violações da legislação estadual de proteção dos consumidores.

A decisão, anunciada a 21 de outubro de 2026, representa uma das mais elevadas penalizações financeiras impostas a uma empresa tecnológica nos Estados Unidos.

O processo está relacionado com o tratamento de dados pessoais dos utilizadores do Facebook e com declarações consideradas enganosas sobre privacidade, acesso de terceiros à informação e políticas internas da plataforma.

O que aconteceu?

O processo judicial teve origem em acusações relacionadas com o escândalo Cambridge Analytica, revelado publicamente em 2018.

A Cambridge Analytica, uma empresa britânica de consultoria política, obteve indevidamente informações pessoais de até 87 milhões de utilizadores do Facebook através de uma aplicação de terceiros.

Esses dados foram utilizados para construir perfis de eleitores e apoiar estratégias de publicidade política direcionada, incluindo durante as eleições presidenciais norte-americanas de 2016.

O estado do Novo México avançou com uma ação judicial em 2021, acusando a Meta de apresentar informações enganosas aos utilizadores sobre a forma como os seus dados pessoais eram protegidos e utilizados.

Mais de 43 milhões de violações identificadas

Em setembro de 2026, um júri concluiu que 26 das 29 declarações analisadas, feitas pela Meta e pela sua liderança, eram enganosas.

Foram identificadas mais de 43 milhões de violações da legislação de proteção dos consumidores do Novo México.

Importa esclarecer que este número não significa necessariamente que 43 milhões de pessoas diferentes tenham sofrido uma violação de dados. O cálculo jurídico teve em consideração as declarações consideradas enganosas e o público potencialmente abrangido.

A legislação estadual prevê penalizações de até 5.000 dólares por violação.

Embora o cálculo inicial das penalizações pudesse ultrapassar os 219 mil milhões de dólares, o tribunal estabeleceu o valor de 25 mil milhões.

Meta contesta a decisão e pretende recorrer

A Meta rejeitou as conclusões e anunciou a intenção de recorrer da decisão judicial.

A empresa argumenta que a penalização é excessiva e contesta os fundamentos utilizados para calcular o número de violações.

Assim, apesar de a condenação ter sido formalmente determinada, o processo poderá ainda sofrer alterações nas instâncias superiores.

O valor final a pagar dependerá da evolução judicial do caso.

O que esta condenação representa para a privacidade digital?

O caso demonstra a crescente importância da transparência na recolha, armazenamento e utilização de dados pessoais.

Milhões de pessoas utilizam diariamente redes sociais, aplicações e serviços digitais, muitas vezes sem conhecerem completamente a forma como as suas informações são tratadas.

A confiança entre utilizadores e plataformas depende não apenas das funcionalidades de segurança disponíveis, mas também da clareza das políticas de privacidade e do cumprimento das obrigações legais.

O caso da Meta mostra que as declarações feitas pelas empresas sobre a proteção de dados podem ter consequências jurídicas e financeiras extremamente significativas.

Que lições podem retirar as empresas?

Embora o processo tenha ocorrido nos Estados Unidos, o caso serve de alerta para organizações de qualquer dimensão.

Em Portugal e na União Europeia, o Regulamento Geral sobre a Proteção de Dados (RGPD) estabelece regras relativas ao tratamento de dados pessoais.

Entre as boas práticas que as empresas devem adotar destacam-se:

  • Transparência: explicar de forma clara como os dados pessoais são recolhidos e utilizados.
  • Controlo de acessos: limitar o acesso à informação aos profissionais e sistemas autorizados.
  • Segurança informática: aplicar medidas técnicas e organizativas adequadas para proteger os dados.
  • Gestão de terceiros: avaliar os fornecedores e aplicações que possam aceder a informações pessoais.
  • Atualizações e auditorias: rever periodicamente os sistemas, as permissões e as políticas de segurança.
  • Formação dos colaboradores: promover boas práticas de privacidade e cibersegurança dentro da organização.

A proteção de dados não deve ser encarada apenas como uma obrigação legal, mas também como um elemento fundamental para a credibilidade e continuidade do negócio.

A privacidade é uma responsabilidade contínua

A condenação da Meta reforça a importância de uma gestão responsável da informação digital.

Numa época em que os dados pessoais representam um recurso de enorme valor, a segurança e a transparência tornam-se essenciais para preservar a confiança dos utilizadores.

Para as empresas, a principal lição é clara: proteger a informação, comunicar com transparência e adotar medidas preventivas são responsabilidades que não podem ser ignoradas.

A tecnologia evolui constantemente, mas a confiança continua a ser um dos ativos mais importantes de qualquer organização.


CombiTecnic | Cyber News

Acompanhe as principais notícias de cibersegurança, privacidade digital e tecnologia. Informação relevante para ajudar empresas e profissionais a compreender os desafios do mundo digital.

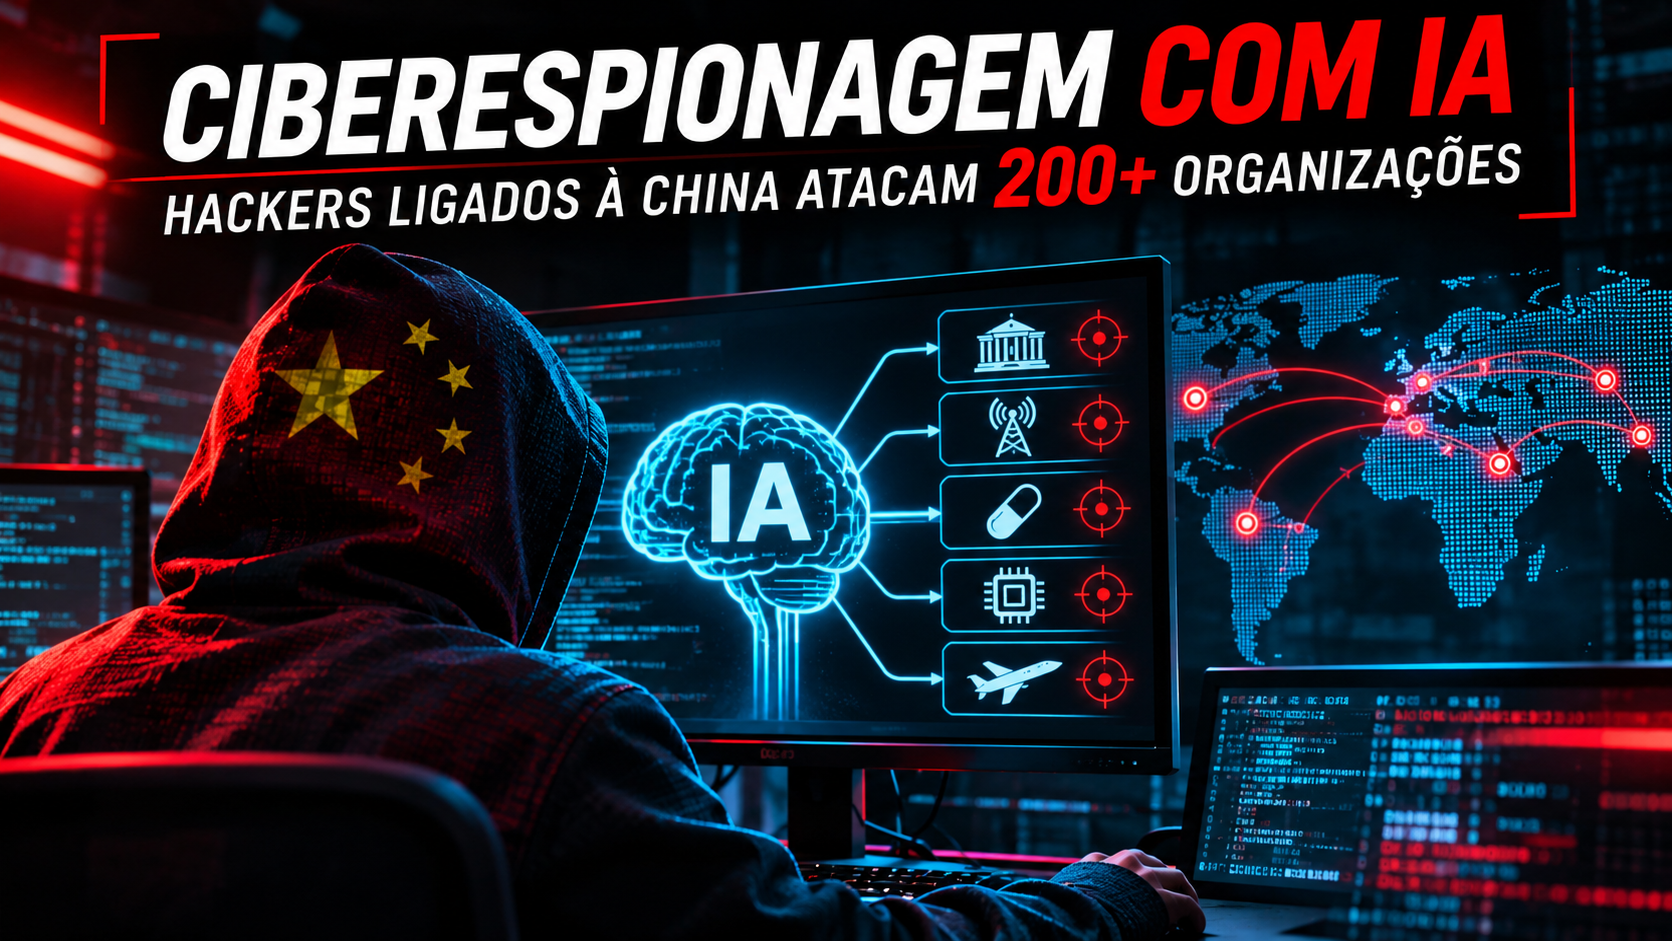
A nova era da ciberespionagem: hackers ligados à China utilizam inteligência artificial para atacar mais de 200 organizações

A nova era da ciberespionagem: hackers ligados à China utilizam inteligência artificial para atacar mais de 200 organizações

Campanha identificada pela CrowdStrike revela como agentes de inteligência artificial estão a transformar a velocidade, a escala e a complexidade dos ciberataques.

Publicado em 2 de novembro de 2026 | Cibersegurança e Inteligência Artificial

Introdução

A utilização da inteligência artificial (IA) em ciberataques deixou de ser apenas uma possibilidade teórica. Uma investigação publicada pela empresa de cibersegurança CrowdStrike, em 29 de outubro de 2026, revelou uma campanha internacional de ciberespionagem na qual um grupo de hackers associado à China utilizou agentes de IA para conduzir operações contra mais de 200 organizações, distribuídas por pelo menos 14 países.

O grupo, identificado como VAPOR PANDA, recorreu a uma ferramenta denominada ARTEX, integrada com o modelo de linguagem DeepSeek e um segundo modelo comercial não identificado, para automatizar diversas etapas das operações.

Entre os alvos estavam ministérios, instituições governamentais, empresas de telecomunicações e organizações dos setores farmacêutico, financeiro, tecnológico e de defesa.

Segundo a CrowdStrike (2026), a campanha teve início em 17 de outubro e atingiu esta escala num período observado de apenas 11 dias. A empresa confirmou atividades posteriores à invasão em nove organizações. É importante distinguir estes casos das mais de 200 entidades visadas, uma vez que nem todas tiveram comprometimentos confirmados.

O episódio representa um sinal relevante de transformação das ameaças digitais: a inteligência artificial está a permitir que operações tradicionalmente dependentes de equipas numerosas sejam executadas com maior velocidade e um nível crescente de automação.

O papel da inteligência artificial nos ataques

A principal inovação observada nesta campanha não reside numa nova vulnerabilidade informática, mas na forma como os atacantes combinaram técnicas tradicionais com sistemas automatizados baseados em inteligência artificial.

O ARTEX é uma plataforma que coordena vários agentes de IA especializados. Em vez de executar todas as tarefas manualmente, o operador humano pode definir objetivos e permitir que os agentes realizem atividades como reconhecimento de sistemas, análise de vulnerabilidades, execução de comandos e recolha de informações.

A ferramenta organiza os resultados obtidos e permite que diferentes agentes partilhem informações, analisem caminhos alternativos e avancem em várias operações simultaneamente.

No caso do VAPOR PANDA, os investigadores observaram agentes utilizados para explorar sistemas vulneráveis, procurar credenciais e identificar máquinas com menor cobertura de proteção.

Uma das conclusões mais relevantes da CrowdStrike foi que, numa única intrusão, os agentes responsáveis pelo planeamento consumiram aproximadamente 1,4 mil milhões de tokens de entrada, o que demonstra o volume de processamento envolvido na operação (CROWDSTRIKE, 2026).

Contudo, isto não significa que os ataques tenham ocorrido sem supervisão humana. Os investigadores identificaram instruções fornecidas por operadores em língua chinesa, demonstrando que as decisões estratégicas continuavam a envolver intervenção humana.

A novidade está, portanto, na combinação entre orientação humana e execução automatizada em grande escala.

Setores estratégicos entre os principais alvos

A campanha apresentou uma distribuição geográfica e setorial significativa.

Segundo a investigação, os atacantes realizaram intrusões em ministérios dos Negócios Estrangeiros de dois países da América Latina, existindo ainda indícios de comprometimento de um terceiro. Foram igualmente identificadas atividades contra instituições governamentais na Europa, Ásia e Médio Oriente.

Nos Estados Unidos, uma operação específica teve como alvo 19 organizações ligadas aos setores farmacêutico, de semicondutores, defesa, energia nuclear e serviços financeiros.

Empresas de telecomunicações nos Estados Unidos, Bélgica e Filipinas também foram comprometidas, de acordo com a CrowdStrike.

Em algumas organizações, os atacantes instalaram o BLOODALCHEMY, um programa malicioso do tipo backdoor, concebido para permitir acesso não autorizado aos sistemas comprometidos.

Estas operações evidenciam o potencial da inteligência artificial para ampliar campanhas de espionagem dirigidas a setores estratégicos.

Importa, contudo, manter uma distinção fundamental: a atribuição da campanha ao VAPOR PANDA e a sua ligação à China correspondem à avaliação de inteligência da CrowdStrike, não constituindo prova pública definitiva de responsabilidade governamental.

Uma tendência confirmada por outras investigações

A utilização de agentes de IA em operações ofensivas não se limita ao VAPOR PANDA.

Em 21 de outubro de 2026, a Microsoft publicou uma investigação sobre o grupo Storm-0940, igualmente associado à China, que utilizou a plataforma ARTEX para acelerar ataques contra organizações em diferentes setores.

Segundo a Microsoft (2026), algumas operações permitiram aos atacantes passar da seleção inicial do alvo à obtenção de acesso privilegiado a ambientes de computação em nuvem em menos de três horas.

A Microsoft também relacionou a atividade do grupo com o comprometimento de uma aplicação da cadeia de fornecimento da ConnectWise.

Embora se trate de uma campanha distinta da operação do VAPOR PANDA, os dois casos demonstram a crescente utilização de ferramentas de automação baseadas em IA por diferentes grupos de atacantes.

Por sua vez, o Google Threat Intelligence Group e a Mandiant publicaram, em 30 de outubro de 2026, uma análise sobre ferramentas ofensivas como ARTEX, Hexstrike e CAIRN.

Os investigadores observaram que estas plataformas estão a ser utilizadas tanto por grupos envolvidos em espionagem como por criminosos motivados financeiramente (GOOGLE CLOUD, 2026).

Esta convergência de resultados sugere uma transformação mais ampla no panorama da cibersegurança.

O que muda para a cibersegurança?

Historicamente, muitas operações de intrusão exigiam tempo significativo para identificar vulnerabilidades, obter acesso inicial, explorar sistemas e movimentar-se dentro das redes comprometidas.

A inteligência artificial não elimina estas etapas, mas pode acelerar substancialmente a sua execução.

Os agentes automatizados conseguem testar diferentes abordagens, interpretar os resultados obtidos e continuar determinadas tarefas sem que o operador humano tenha de executar manualmente cada comando.

Isto cria três desafios principais para as organizações.

O primeiro é a velocidade. Os ataques podem evoluir mais rapidamente do que os processos tradicionais de investigação e resposta a incidentes.

O segundo é a escala. Uma equipa relativamente pequena pode realizar operações contra um número elevado de organizações em simultâneo.

O terceiro é a capacidade de adaptação. Quando uma técnica falha, os agentes podem analisar os resultados e procurar caminhos alternativos.

Ainda assim, a utilização da IA não torna os atacantes invencíveis. Muitas das técnicas observadas continuam a depender de vulnerabilidades conhecidas, configurações incorretas, credenciais expostas e mecanismos de autenticação insuficientemente protegidos.

A Google e a Mandiant salientam que os princípios fundamentais da defesa continuam relevantes, embora a sua implementação tenha de acompanhar a maior velocidade das ameaças.

Como devem as organizações preparar-se?

Perante este cenário, as organizações devem reforçar as suas estratégias de prevenção, deteção e resposta a incidentes.

A investigação da CrowdStrike e as recomendações da Google apontam para a importância de medidas como a atualização contínua dos sistemas, a utilização de mecanismos robustos de autenticação, a limitação de privilégios administrativos e a monitorização permanente dos ambientes tecnológicos.

Também se destaca a necessidade de proteger credenciais e chaves de autenticação, incluindo as que possam estar presentes em cópias de segurança antigas ou ficheiros históricos.

A implementação de soluções de deteção e resposta nos dispositivos e servidores, associada a mecanismos de análise comportamental, pode ajudar a identificar atividades anómalas produzidas por ferramentas automatizadas.

Além disso, as organizações devem rever os seus planos de resposta a incidentes, considerando que o intervalo entre a exploração de uma vulnerabilidade e a movimentação do atacante dentro da infraestrutura pode estar a diminuir.

A adoção defensiva de inteligência artificial pode contribuir para acelerar a análise de alertas e a identificação de comportamentos suspeitos. No entanto, estas soluções devem complementar, e não substituir, processos de segurança bem definidos e supervisão especializada.

Conclusão

A campanha atribuída ao VAPOR PANDA representa um exemplo concreto da evolução das ameaças digitais numa era em que agentes de inteligência artificial começam a desempenhar funções operacionais em ciberataques.

A utilização do ARTEX contra mais de 200 organizações, com atividade posterior à intrusão confirmada em nove delas, demonstra o potencial destas ferramentas para ampliar a velocidade e a escala das operações de ciberespionagem.

As investigações da CrowdStrike, Microsoft e Google indicam que esta tendência não está limitada a um único grupo. Diferentes atores estão a incorporar sistemas de IA nos seus processos ofensivos, transformando a maneira como os ataques são planeados e executados.

Apesar disso, os dados disponíveis não permitem concluir que os ciberataques se tenham tornado inteiramente autónomos ou que a inteligência artificial seja responsável, por si só, pelo sucesso das intrusões.

O principal desafio para o futuro da cibersegurança será responder a ameaças que continuam a explorar fragilidades conhecidas, mas que agora conseguem fazê-lo com uma rapidez e uma capacidade de expansão muito superiores.

A questão já não é apenas impedir ataques sofisticados. É conseguir detetar, compreender e responder a operações automatizadas antes que estas produzam consequências significativas.


Referências bibliográficas

CROWDSTRIKE. VAPOR PANDA Uses AI-Driven ARTEX to Scale a Global Espionage Campaign. CrowdStrike, 29 out. 2026. Disponível em: https://www.crowdstrike.com/en-us/blog/vapor-panda-uses-artex-to-scale-global-campaign/. Acesso em: 2 nov. 2026.

GOOGLE CLOUD. BLUM, Aurora et al. ARTEX and Friends: Enter Agentic Offensive Frameworks. Google Cloud Blog, 30 out. 2026. Disponível em: https://cloud.google.com/blog/topics/threat-intelligence/artex-and-friends-enter-agentic-offensive-frameworks/. Acesso em: 2 nov. 2026.

MICROSOFT THREAT INTELLIGENCE; MICROSOFT SECURITY RESEARCH. AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise. Microsoft Security Blog, 21 out. 2026. Disponível em: https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/. Acesso em: 2 nov. 2026.

SAARINEN, Juha. ARTEX AI hacking framework spreads to another China-linked group. iTnews, 2 nov. 2026. Disponível em: https://www.itnews.com.au/news/artex-ai-hacking-framework-spreads-to-another-china-linked-group-630045. Acesso em: 2 nov. 2026.

Ataque à Binance: 6,3 mil milhões de dólares em risco e as lições de cibersegurança para as empresas

Publicado a 30 de outubro de 2026 | Categoria: Cibersegurança

O ataque informático à Binance, uma das maiores plataformas de negociação de criptomoedas do mundo, voltou a colocar a cibersegurança no centro das atenções internacionais.

No dia 29 de outubro de 2026, a plataforma foi alvo de um incidente de segurança com um impacto inicialmente estimado em 6,3 mil milhões de dólares, tornando-se um dos maiores ataques alguma vez registados no setor dos criptoativos.

Segundo os comunicados divulgados pela Binance a 30 de outubro, a investigação inicial identificou o possível comprometimento do computador portátil de um engenheiro DevOps como um dos pontos de entrada dos atacantes.

No entanto, atualizações posteriores indicaram que a operação envolveu vários pontos de comprometimento, revelando um ataque mais complexo do que inicialmente se pensava.

O caso demonstra uma realidade importante: a segurança de uma organização depende não apenas da proteção dos seus sistemas, mas também da forma como são geridos os equipamentos, os acessos e os processos internos.

Para as pequenas e médias empresas, este incidente representa uma oportunidade para analisar os seus próprios riscos e reforçar as medidas de proteção.

1. O que aconteceu no ataque à Binance?

A 29 de outubro de 2026, começaram a ser identificadas movimentações não autorizadas de criptoativos associados à infraestrutura da Binance.

A empresa confirmou posteriormente a existência de um incidente de segurança que afetou os seus sistemas de levantamento de ativos digitais.

Segundo a informação divulgada pela plataforma em 30 de outubro:

  • O impacto financeiro foi inicialmente estimado em cerca de 6,3 mil milhões de dólares.
  • Aproximadamente 3 mil milhões de dólares em ativos tinham sido congelados através da colaboração com parceiros do setor.
  • A investigação preliminar apontou para um computador de um engenheiro DevOps comprometido.
  • Foram posteriormente identificados outros pontos de comprometimento.
  • A Binance afirmou não ter encontrado provas de fuga das chaves privadas das carteiras digitais.
  • Os levantamentos foram temporariamente suspensos enquanto decorriam verificações de segurança.

A empresa anunciou ainda que pretende cobrir as perdas através do Secure Asset Fund for Users (SAFU) e de recursos financeiros próprios.

Importa esclarecer que os valores divulgados são estimativas sujeitas a atualização. Além disso, o congelamento de ativos não significa necessariamente que esses fundos já tenham sido recuperados.

As investigações continuam e a análise técnica definitiva ainda não foi publicada.

2. Como terá sido realizado o ataque?

Um dos aspetos mais relevantes deste incidente é o possível ponto de entrada identificado pelos investigadores.

De acordo com a Binance, o ataque poderá ter começado com o comprometimento do portátil de um profissional responsável por atividades de DevOps.

O que é DevOps?

DevOps é uma abordagem que integra desenvolvimento de software e operações de infraestrutura tecnológica.

Os profissionais desta área trabalham frequentemente com sistemas essenciais para o funcionamento das aplicações e dos serviços digitais de uma organização.

Dependendo das suas funções, podem necessitar de acesso a servidores, ambientes de desenvolvimento, ferramentas de automatização, plataformas cloud e sistemas de gestão.

É precisamente por isso que os equipamentos e as credenciais utilizados nestas funções exigem medidas de segurança especialmente rigorosas.

O possível ponto de entrada

Na investigação inicial, a Binance indicou que o comprometimento de um portátil poderá ter permitido aos atacantes aceder a um contentor de serviço e submeter transações de levantamento não autorizadas.

Um contentor de serviço é um ambiente utilizado para executar aplicações ou componentes de software de forma isolada e controlada.

Embora esta tecnologia ofereça vantagens de eficiência e organização, a sua segurança depende das configurações, permissões, credenciais e mecanismos de controlo utilizados.

Num ataque desta natureza, o comprometimento de um equipamento pode representar apenas a primeira fase de uma operação mais abrangente.

Um ataque com várias etapas

As atualizações posteriores da Binance revelaram a existência de outros pontos de comprometimento, indicando que o incidente não se limitou a um único computador.

Este detalhe é especialmente importante.

Um ataque informático pode envolver uma sequência de acontecimentos:

  1. Comprometimento inicial de um dispositivo ou de uma conta.
  2. Tentativa de acesso a recursos internos da organização.
  3. Exploração de permissões, configurações ou outros pontos vulneráveis.
  4. Acesso a sistemas ou processos críticos.
  5. Execução de operações não autorizadas.

Esta sequência representa um exemplo geral de como ataques complexos podem evoluir. Não deve ser interpretada como uma reconstrução confirmada de todas as etapas do incidente da Binance.

Até à publicação da análise técnica definitiva, não é possível afirmar com segurança qual foi o método inicial de comprometimento do portátil, nem determinar todos os mecanismos utilizados pelos atacantes.

3. Porque é que este ataque é tão preocupante?

O valor financeiro envolvido torna este incidente particularmente relevante, mas a sua importância vai além das perdas em criptoativos.

O ataque evidencia três riscos que podem afetar organizações de qualquer dimensão.

O comprometimento de um único dispositivo pode ter consequências graves

Os computadores utilizados pelos colaboradores são pontos de acesso aos sistemas empresariais.

Neles podem existir sessões autenticadas, aplicações corporativas, ferramentas administrativas e ligações a plataformas cloud.

Se um dispositivo for comprometido, um atacante poderá tentar utilizar esses acessos para alcançar outros recursos da organização.

Por esse motivo, proteger apenas os servidores não é suficiente.

Computadores, portáteis, contas empresariais e dispositivos utilizados em trabalho remoto também precisam de proteção adequada.

As permissões de acesso são tão importantes como as palavras-passe

Uma infraestrutura pode utilizar sistemas modernos e continuar exposta se as permissões não forem corretamente geridas.

Um colaborador deve ter acesso apenas aos recursos necessários para desempenhar as suas funções.

Este princípio, conhecido como princípio do menor privilégio, limita o impacto de possíveis comprometimentos.

Por exemplo, uma conta utilizada para manutenção não deverá ter automaticamente autorização para executar operações financeiras críticas.

Da mesma forma, as operações mais sensíveis podem exigir validações adicionais ou aprovação por mais do que uma pessoa.

A deteção rápida pode reduzir o impacto

Nenhuma organização consegue garantir a eliminação absoluta de todos os riscos informáticos.

Por isso, além de prevenir ataques, é necessário desenvolver capacidade de deteção e resposta.

A monitorização de comportamentos anormais, os alertas de segurança e os procedimentos de resposta a incidentes podem ajudar a identificar atividades suspeitas antes que provoquem consequências ainda mais graves.

No caso da Binance, a suspensão temporária dos levantamentos foi uma das medidas adotadas para impedir novas movimentações enquanto decorriam verificações de segurança.

4. O que podem aprender as pequenas e médias empresas?

É natural considerar que um ataque desta dimensão está distante da realidade de uma pequena ou média empresa.

No entanto, os princípios de segurança envolvidos são igualmente relevantes para organizações que utilizam computadores, correio eletrónico, aplicações de gestão, servidores e serviços na cloud.

Uma empresa não precisa de movimentar milhares de milhões de dólares para sofrer consequências graves.

O comprometimento de uma única conta de email pode permitir tentativas de fraude financeira. Um ataque de ransomware pode impedir o acesso a documentos e aplicações essenciais. Uma falha numa infraestrutura pode interromper a atividade durante horas ou dias.

Por isso, a dimensão de uma organização não deve ser o único critério para definir o investimento em cibersegurança.

A questão mais importante é saber quanto tempo a empresa conseguiria continuar a funcionar se os seus sistemas deixassem de estar disponíveis.

5. Sete medidas essenciais para reforçar a segurança da sua empresa

1. Proteger todos os equipamentos empresariais

Os computadores e portáteis utilizados pelos colaboradores devem integrar uma estratégia de proteção contínua.

Entre as medidas recomendadas encontram-se:

  • Atualização regular dos sistemas operativos e aplicações.
  • Utilização de soluções profissionais de proteção de dispositivos.
  • Monitorização e deteção de comportamentos suspeitos.
  • Encriptação dos equipamentos que armazenam informação sensível.
  • Controlo das aplicações e dos acessos administrativos.

As soluções de Endpoint Detection and Response (EDR) podem ajudar a identificar e investigar atividades maliciosas nos dispositivos empresariais.

2. Implementar autenticação multifator

A autenticação multifator, também conhecida como MFA, acrescenta uma camada de proteção aos acessos digitais.

Mesmo que uma palavra-passe seja comprometida, pode impedir que um atacante consiga entrar numa conta.

Sempre que possível, devem ser privilegiados métodos de autenticação resistentes a phishing, particularmente para administradores e utilizadores com acesso a sistemas críticos.

É importante lembrar que a MFA não elimina todos os riscos. A proteção das sessões autenticadas e dos próprios dispositivos continua a ser necessária.

3. Controlar os privilégios de acesso

Nem todos os colaboradores precisam das mesmas permissões.

Uma política adequada de gestão de acessos deve permitir:

  • Atribuir permissões de acordo com as funções.
  • Separar contas normais de contas administrativas.
  • Rever periodicamente os privilégios existentes.
  • Desativar rapidamente contas que deixaram de ser necessárias.
  • Aplicar mecanismos de aprovação adicional em operações sensíveis.

Esta abordagem reduz as possibilidades de um atacante utilizar um acesso comprometido para alcançar sistemas críticos.

4. Segmentar e proteger a infraestrutura informática

A segmentação de redes permite separar diferentes sistemas e limitar as comunicações entre eles.

Por exemplo, uma rede utilizada por visitantes não deve ter acesso direto aos servidores da empresa.

Da mesma forma, sistemas administrativos, equipamentos de produção e aplicações sensíveis podem necessitar de níveis de proteção diferenciados.

Firewalls devidamente configuradas, controlo de acessos e monitorização de tráfego ajudam a reduzir a superfície de exposição da organização.

5. Monitorizar atividades suspeitas

Os ataques informáticos nem sempre provocam sinais imediatamente visíveis.

Por isso, as empresas devem procurar identificar acontecimentos como:

  • Autenticações a partir de localizações ou dispositivos inesperados.
  • Alterações não autorizadas de permissões.
  • Tentativas repetidas de acesso a contas.
  • Movimentações anormais de informação.
  • Execução de processos ou aplicações suspeitas.

A monitorização contínua permite investigar situações anormais e melhorar a capacidade de resposta.

6. Manter backups protegidos e testados

As cópias de segurança são fundamentais para recuperar informação após determinadas falhas, ataques ou incidentes.

Contudo, realizar backups automaticamente não significa que a empresa esteja preparada para recuperar os seus sistemas.

É necessário garantir que as cópias estão protegidas, atualizadas e podem ser restauradas.

Sempre que adequado, devem existir backups independentes do ambiente principal e testes periódicos de recuperação.

Importa também distinguir diferentes tipos de incidentes: os backups podem ajudar a recuperar dados eliminados ou cifrados, mas não permitem, por si só, recuperar dinheiro transferido fraudulentamente.

7. Preparar um plano de resposta a incidentes

Quando um incidente é identificado, a rapidez e a organização da resposta podem fazer uma diferença significativa.

A empresa deve saber antecipadamente:

  • Quem deve ser contactado.
  • Quem tem autoridade para tomar decisões.
  • Como isolar equipamentos e contas comprometidos.
  • Como preservar os registos necessários à investigação.
  • Como recuperar os serviços prioritários.
  • Como comunicar com colaboradores, clientes e parceiros.

Um plano de resposta testado permite reduzir improvisações e melhorar a continuidade do negócio.

6. O que fazer quando existe uma suspeita de ataque?

Perante sinais de comprometimento, a primeira prioridade deve ser impedir que a situação se agrave.

É recomendável contactar imediatamente a equipa responsável pela infraestrutura informática ou o parceiro de suporte técnico.

Dependendo da natureza do incidente, poderá ser necessário isolar equipamentos da rede, bloquear acessos, revogar sessões, preservar evidências e analisar os sistemas afetados.

As palavras-passe e credenciais potencialmente comprometidas devem ser substituídas através de dispositivos considerados seguros.

Também é importante evitar a eliminação precipitada de ficheiros, registos ou equipamentos, uma vez que podem ser necessários para compreender a origem e a extensão do ataque.

Se estiverem envolvidos dados pessoais, devem ainda ser avaliadas as obrigações legais e regulamentares de comunicação do incidente.

A recuperação deve ser realizada de forma controlada, garantindo que a ameaça foi contida e que os sistemas podem regressar à operação em segurança.

7. Como avaliar a preparação da sua empresa?

O caso da Binance é um alerta para a importância de rever regularmente a segurança dos sistemas empresariais.

Uma avaliação inicial pode começar com cinco perguntas:

1. Todos os computadores da empresa estão atualizados e protegidos?

2. As contas de email, cloud e administração utilizam autenticação multifator?

3. Os colaboradores têm apenas as permissões necessárias para trabalhar?

4. Os backups são realizados e testados regularmente?

5. Existe um procedimento definido para responder a um ataque informático?

Se a resposta a alguma destas perguntas for negativa ou desconhecida, poderá existir uma oportunidade concreta para melhorar a proteção da infraestrutura.

8. A importância da cibersegurança para a continuidade do negócio

A transformação digital trouxe novas oportunidades às empresas, mas também aumentou a dependência dos sistemas informáticos.

Hoje, muitas organizações necessitam de acesso permanente ao correio eletrónico, aplicações de faturação, plataformas de gestão, documentos partilhados e serviços na cloud.

A indisponibilidade de qualquer um destes recursos pode afetar diretamente a produtividade, o atendimento aos clientes e a capacidade de faturação.

Por isso, a cibersegurança não deve ser encarada apenas como uma despesa tecnológica.

Deve fazer parte da estratégia de gestão de riscos e continuidade do negócio.

Uma abordagem eficaz combina proteção dos equipamentos, segurança das redes, controlo de acessos, monitorização, backups e procedimentos de resposta.

Estas medidas não garantem que nunca ocorrerá um incidente, mas ajudam a diminuir a probabilidade de comprometimento e a limitar as suas consequências.

9. Como pode a CombiTecnic ajudar a proteger a sua empresa?

Na CombiTecnic, acreditamos que a tecnologia deve contribuir para a segurança, estabilidade e crescimento das empresas.

Por isso, apoiamos organizações na implementação e gestão de soluções informáticas adaptadas às suas necessidades.

Os nossos serviços de cibersegurança incluem áreas como:

  • Proteção de computadores e dispositivos empresariais.
  • Implementação e gestão de firewalls.
  • Monitorização e deteção de ameaças.
  • Controlo e proteção de acessos.
  • Soluções de backup e recuperação de dados.
  • Avaliação da segurança das infraestruturas.
  • Consultoria informática e proteção da informação.

O objetivo é ajudar cada empresa a identificar os seus principais riscos e implementar medidas adequadas à sua dimensão, atividade e infraestrutura tecnológica.

Conclusão: o ataque à Binance é um alerta para todas as empresas

O incidente de outubro de 2026 demonstra que organizações com infraestruturas tecnológicas complexas e recursos significativos continuam expostas a ameaças informáticas.

Embora a investigação ainda esteja em curso, as informações divulgadas reforçam a importância de proteger os dispositivos, limitar privilégios de acesso, monitorizar atividades e preparar procedimentos de resposta.

Para as pequenas e médias empresas, a principal lição não está no valor financeiro do ataque.

Está na necessidade de compreender que a segurança digital depende de várias camadas de proteção e de uma estratégia contínua de prevenção e resposta.

Não é necessário esperar por um incidente para começar a melhorar a segurança.

A sua empresa está preparada para um ciberataque?

Um incidente informático pode comprometer dados, interromper operações e afetar a confiança dos clientes.

A CombiTecnic ajuda a sua empresa a identificar vulnerabilidades, reforçar a segurança dos seus sistemas e proteger a continuidade do negócio.

Conheça as nossas soluções de cibersegurança ou fale com a nossa equipa para avaliar as necessidades da sua infraestrutura informática.

Fontes e referências

Nota editorial: artigo elaborado com base na informação disponível em 30 de outubro de 2026. Os detalhes e os valores associados ao incidente poderão ser atualizados à medida que a investigação evoluir.